

この記事でわかること
- 2026年10月21日に公表されたPHPの重大な脆弱性で、実際に何が起きたのか(時系列)
- 「WordPressはオワコン」「Cloudflareの方がいい」という意見の、正しい所と言い過ぎの所
- WordPressのまま運用を直す方がよい会社と、乗り換えを考えてよい会社の違い
- WordPressでホームページを運用している会社が、今週やること
「自社のホームページやAIの使い方を、安全面から見直したい」という方はこちら
2026年10月21日の夜、「PHPに重大な脆弱性」というニュースを見て、自社のホームページは大丈夫なのかと不安になった方も多いのではないでしょうか(出典:PHP公式「Security advisory」)。
同じ日には、国内大手のレンタルサーバーであるエックスサーバーが、予防の為に公式サイトや管理画面を一時停止しました(出典:エックスサーバーのお知らせ)。
さらにSNSでは「WordPressはもうオワコン」「Cloudflareに移るべき」という意見も広がりました。
この記事は、社内でホームページの管理を任されている方や、制作会社に運用を任せている経営者の方に向けて書いています。
公式の発表と国内の公的機関の資料をもとに、何が起きたのか、乗り換えは必要か、今週何をすればよいかを整理します。
WordPressはオワコン?——結論から
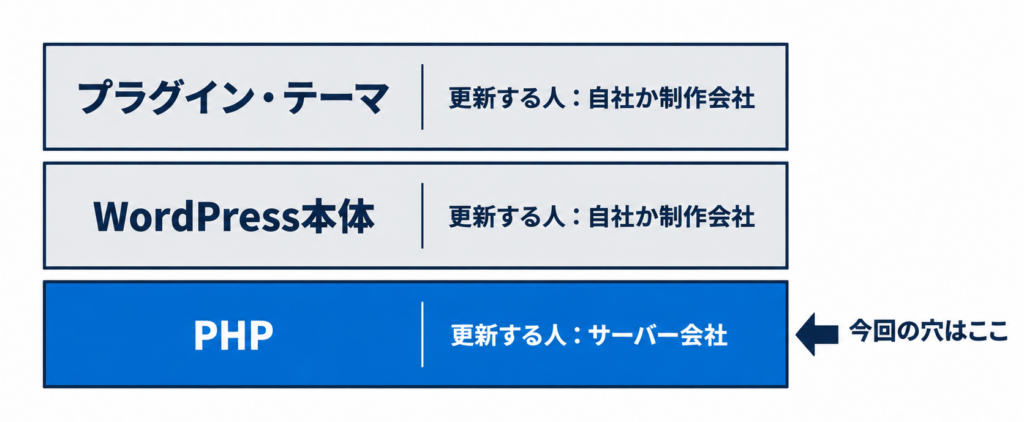
今回の脆弱性はWordPressではなく、WordPressを動かしているPHPにあり、WordPress本体の更新は必要ありません。
WordPressの公式サイトも「WordPress固有の問題ではない」「WordPressの更新は不要で、予定もない」と案内しています(出典:WordPress.org 日本語「重大な PHP セキュリティリリース」)。
PHPとは、サーバーの中でホームページの画面を組み立てているプログラミング言語のことです。
つまり、今回の件で差がついたのは、WordPressを使っているかどうかではなく、PHPの更新を誰がいつ行うかが決まっていたかどうかだと考えています。
今回、レンタルサーバーのエックスサーバーは、契約者のサーバーのPHPの修正を自社で進めました(出典:エックスサーバーのお知らせ)。
一方で、古いPHPのまま放置されたサイトや、更新の担当が決まっていないサイトは注意が必要です。
ここからは、何が起きたのかを確認し、「オワコン論」と「Cloudflare論」の中身を分けて見ていきます。
2026年10月21日、PHPの脆弱性で何が起きたのか
PHPの開発元は10月21日、深刻度の高い脆弱性2件を修正した版を公開しました(出典:PHP公式「Security advisory」)。
どちらも、ログインしていない第三者が、外からサーバーの中のプログラムを勝手に動かせる可能性があるという種類のものです。
深刻度の点数(CVSS v4.0・10点満点)はどちらも9.2で、PHP公式は「完全な回避策はなく、更新だけが安全な選択」としています。
※スマートフォンでは表を横にスクロールしてご覧ください
| 日時(日本時間) | 発表した組織 | 内容 |
|---|---|---|
| 10月21日 12時02分 | Cloudflare | 無料プランを含む利用者に、今回の脆弱性を狙う攻撃を止める設定を自動で適用 |
| 10月21日 | IPA(情報処理推進機構) | 修正版が出たらすぐ適用できるよう、PHPを使っている所の棚卸しと準備を呼びかけ |
| 10月21日 16時 | エックスサーバー | 予防の為に公式サイト・管理画面などを一時停止(不正アクセスによるものではない) |
| 10月21日 23時 | PHP公式 | 修正版(8.5.12/8.4.27/8.3.36/8.2.35)を公開 |
| 10月22日 6時45分 | エックスサーバー | PHP 8.2〜8.5について、対象のすべてのサーバーへの修正の適用が完了 |
| 10月22日 9時30分 | エックスサーバー | 管理画面などの提供を順次再開 |
エックスサーバーは停止の間も、契約者のWebサイトの表示とメールの送受信は通常どおりと案内していました。
弊社のホームページもエックスサーバー上のWordPressで動いていますが、停止の間もサイトの表示と記事の更新は普段通りできていました。
なお、IPAは10月21日の時点で、この脆弱性を悪用した攻撃は確認していないとしています。
注意したいのは、古いPHPです。
PHP 8.1以前は、PHPの開発元による更新がすでに終わっています(出典:PHP公式「Supported Versions」)。
エックスサーバーは、こうした古い版にも独自の修正を順次進めていると案内しています(出典:エックスサーバーのお知らせ)。
「WordPressはオワコン」論の中身——正しい所と言い過ぎの所
当日から、SNSでは、WordPressはもうやめるべきだ、という発信が広がりました。
発信には、今回の件以前から移行を勧めていた人や、移行の支援を仕事にしている人の意見も含まれる為、意見と事実を分けて読むことが重要です。
正しい所:古いPHPのまま、更新されないWordPressは多い
WordPressの公式の統計では、WordPressのサイトのうち約36%が、更新が終わったPHP 8.1以前で動いています(2026年10月22日に取得。出典:WordPress.org「PHP バージョンの統計」)。
また、2025年に見つかったWordPress関連の脆弱性11,334件のうち、91%はプラグイン、9%はテーマにあり、本体は6件でした(出典:Patchstack「State of WordPress Security in 2026」)。
プラグインとは、WordPressに機能を加える為の追加の部品、テーマとは、サイトの見た目やページの構成を決める部品のことです。
「作ったあと誰も更新していないWordPress」が危ない、という指摘は正しいと考えています。
WordPressは世界のWebサイトの39.6%で使われている為、狙われる数も多くなります(2026年10月21日時点。出典:W3Techs)。
言い過ぎの所:今回はWordPressの穴ではない
一方で、今回の穴はPHPにある為、WordPressをやめれば済む話ではありません。
WordPressの開発に関わるAutomattic社も、「WordPress本体・テーマ・プラグインを更新するだけでは守れない」と案内しています(出典:Automattic「PHP2Shell」)。
SNSの「オワコン」は、「作って放置したWordPress」に向けた言葉として読むのが近いと考えています。
「Cloudflareの方がいい」には3つの意味がある
Cloudflareは、Webサイトの配信と攻撃からの防御を行うアメリカの会社です。
Cloudflareそのものの仕組みや、無料でできることは、Cloudflareとは?初心者向けにわかりやすく解説で詳しく解説しています。
「Cloudflareの方がいい」には、3つの違う話が混ざっています。
「Cloudflareの方がいい」の3つの意味
WordPressの
WordPressは
静的サイトに
作り置きのページを
EmDashに
Cloudflareが出した
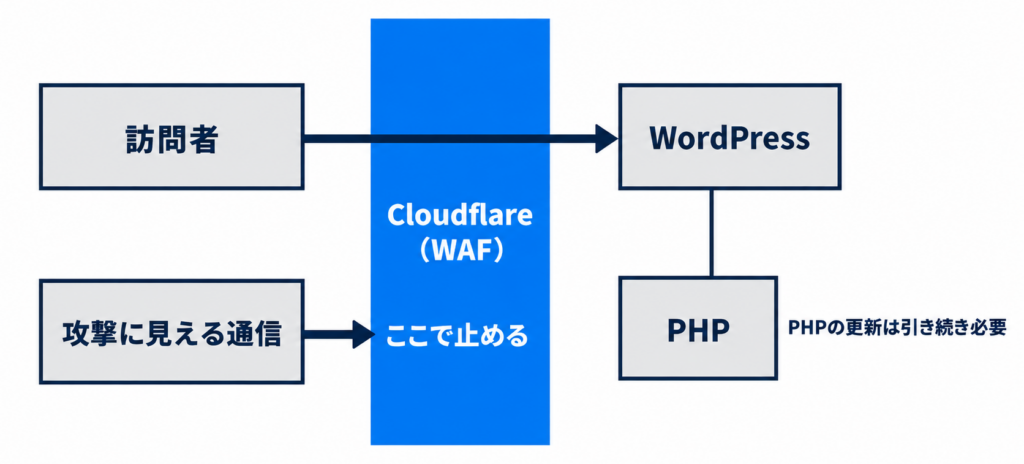
1. WordPressの前にCloudflareを挟む
WAF(Web Application Firewall)とは、Webサイトへの攻撃に見える通信を、サイトに届く前に止める仕組みのことです。
Cloudflareは今回、PHPの修正版が出る前の10月21日の昼から、無料プランを含むWAFの利用者に、今回の脆弱性を狙う攻撃を止める設定を自動で適用しました(出典:Cloudflare公式ブログ)。
ただし、Cloudflare自身も「WAFがあってもPHPは更新すべき」と書いており、あくまで追加の防御の層という位置づけです。
2. 静的サイトにして、Cloudflare Pagesなどに置く
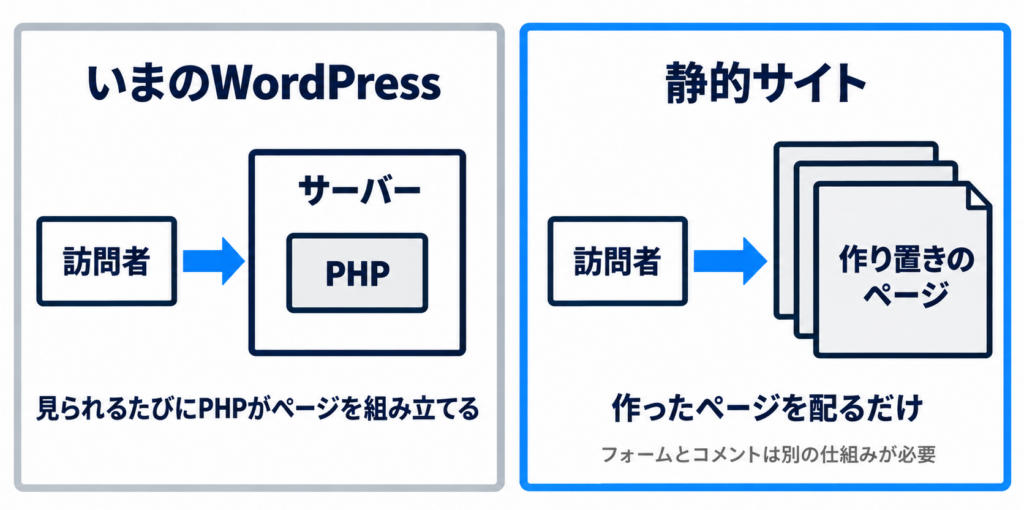
静的サイトとは、あらかじめ作っておいたページのファイルを、そのまま配るだけのサイトのことです。
見られるたびにPHPを動かさない為、今回のような穴の影響を受けにくくなります。
Cloudflareも、WordPressのページを書き出してCloudflare Pagesに置く手順を公開しています(出典:Cloudflare「Deploy a static WordPress site」)。
3. Cloudflareの新しいCMS「EmDash」に移る
CMSとは、専門知識がなくても記事やページを更新できる管理の仕組みのことで、WordPressもその一つです。
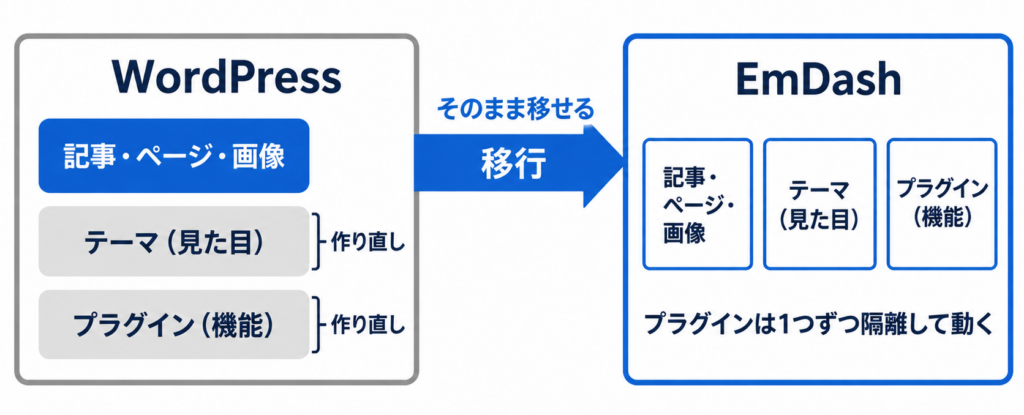
Cloudflareは2026年4月1日に、WordPressの後継を名乗るCMS「EmDash」を発表しました(出典:Cloudflare「Introducing EmDash」)。
プラグインを1つずつ隔離した場所で動かすことで、プラグインの穴がサイト全体に広がりにくい作りになっています。
9月には正式版の1.0が公開されました(出典:Cloudflare「EmDash 1.0」)。
ただし、WordPressのテーマやプラグインはそのままでは動かない為、記事は移せても、見た目と機能は作り直しになります。
WordPress・Cloudflare・静的サイト・ノーコードを比べる
4つの選択肢を、比べたい項目ごとに並べます。
ノーコードのサービスとは、Wixのように、画面の操作だけでサイトを作り、サーバーの管理もサービス側が行うものです。
※スマートフォンでは表を横にスクロールしてご覧ください
| 比べる項目 | WordPress(レンタルサーバー) | WordPress+Cloudflare | 静的サイト | ノーコードのサービス |
|---|---|---|---|---|
| お知らせを社内で更新できるか | できる | できる | 記事の管理の仕組みを別に用意しないと難しい | できる |
| PHPの更新をする人 | サーバー会社 | サーバー会社 | 元のWordPressを管理する人(残す場合) | サービス会社 |
| 本体・プラグインの更新をする人 | 自社か制作会社 | 自社か制作会社 | 作った人 | サービス会社 |
| 移行の手間 | なし | 小さい | 大きい | 大きい |
| 問い合わせフォーム | そのまま使える | そのまま使える | 別の仕組みが必要 | サービスの機能で作る |
| 主な注意点 | 更新の担当が決まっていないと放置されやすい | PHPと本体の更新は残る | 更新できる人がいないと止まる可能性がある | サービスの外に移しにくい |
※表は、次の公式の資料をもとに、弊社が一般的な形で整理したものです。
レンタルサーバーのPHPの修正(エックスサーバー)/WordPressと部品の更新(WordPress「Hardening WordPress」)/Cloudflareを挟んでもPHPの更新は必要(Cloudflare)/静的サイトのフォームと更新(Cloudflare)/ノーコードのサーバーの管理(Wix)
自社でサーバーを管理している場合は、PHPの更新も自社の仕事になります。
表の通り、どの選択肢にも「誰かが更新する仕事」が残ります。
仕組みを変えるときに見るべきなのは技術の名前ではなく、更新の仕事が誰に移るのか、という点も非常に重要です。
WordPressのまま運用を直す方がよい会社・乗り換えを考えてよい会社
判断の目安を2つに分けました。
当てはまる項目が多い方で考えることを推奨します。
WordPressのまま運用を直す方がよい会社
✓ お知らせやブログを、社内の担当者が自分で更新している
✓ 問い合わせフォームや予約など、動く部分がある
✓ 記事が多く、検索から来ている
✓ 問題が「WordPress」ではなく「更新の放置」にある
乗り換えを考えてよい会社
✓ 会社案内だけで、ほとんど更新していない
✓ 誰が入れたか分からないプラグインが多い
✓ 制作会社との保守の契約がなく、更新する人がいない
✓ 近いうちにサイトを作り直す予定がある
今すぐ必要なのはPHPの更新の確認で、乗り換えは今回の緊急の対応と分け、サイトを作り直すときに比べて決めても間に合うと考えています。
「AIで静的サイトにすればいい」の前に確かめる3つのこと
Claude Codeのように、ファイルを作ったり編集したりできるAIに指示をすれば、既存のページをもとに静的なページを作らせることができます(出典:Claude Code 公式ドキュメント「概要」)。
ただし、AIで作ることと、作ったサイトを運用し続けることは別の話です。
次の3つを確かめることを推奨します。
1. お知らせの更新を、誰がどうやって行うか
静的サイトでは、管理画面から文章を打ち込む代わりに、ページのファイルを直して載せ直す作業が必要になります。
AIを使える担当者がいても、異動や退職で更新が止まる可能性があります。
2. 問い合わせフォームなど、動く部分をどうするか
Cloudflareの手順にも書かれている通り、静的サイトにするとWordPressのフォームとコメントは動かなくなり、別のサービスで作り直す必要があります(出典:Cloudflare)。
フォームの作り直しを忘れると、問い合わせが届かず、その状態に気づかない事故に繋がる可能性があります。
3. ページのURLと、検索での見え方を保てるか
作り直しでページのURLが変わると、古いURLから新しいURLへの転送を1本ずつ設定する必要があります。
Googleも、URLが変わるサイトの移転では、検索での順位が一時的に変動する可能性があると案内しています(出典:Google 検索セントラル「URL の変更を伴うサイト移転」)。
記事が検索やAIの回答から読まれている会社ほど、作り替えそのものより、URLと検索への対応に手間がかかる可能性があります。
WordPressでホームページを運用している会社が、今週やること
制作会社に運用を任せている場合は、この一覧を確認の依頼に使うこともできます。
今週の確認リスト
✓ WordPressの管理画面の「ツール → サイトヘルス → 情報 → サーバー」で、PHPの版を見る
✓ 契約しているサーバー会社のお知らせで、今回の修正が済んだかを確かめる
✓ PHPが8.1以前なら、8.3以上へ上げる計画を立てる
✓ 使っていないプラグインとテーマを、停止ではなく削除する
✓ WordPress本体と、残したプラグインを最新にする
✓ 管理者のアカウントを見直し、2段階認証を設定する
✓ 制作会社との契約に、PHPとプラグインの更新が入っているかを確かめる
2段階認証とは、パスワードに加えて、スマートフォンに届く確認コードなどでも本人であることを確かめる仕組みです。
PHP 8.2もサポートが2026年12月31日で終わる為、これから上げるなら8.3以上が現実的です(出典:PHP公式「Supported Versions」)。
バージョンを上げる前にはバックアップを取り、上げたあとにトップページと問い合わせフォームが動くかを確かめることを推奨します。
騒動に便乗した不審なメールのリンクは開かず、サーバー会社の公式サイトで確かめる方が安全です。
慌てて「海外からのアクセスを全部止める」のは避ける
海外からのアクセスをサイト全体で止めると、Googleの検索のロボットも止めてしまう可能性があります。
IPアドレスとは、インターネット上で通信の相手を見分ける為の番号のことで、Googleは、検索のロボットの既定のIPアドレスはアメリカからと判定されると案内しています(出典:Google 検索セントラル「ロケール アダプティブ ページのクロール」)。
制限するなら範囲をWordPressの管理画面に絞り、お客様と検索エンジンが見るページは開けておくことを推奨します。
設定の方法は、契約しているサーバー会社の案内で確かめてください。
社内でAIを使うときの情報の守り方は、最近の情報漏洩はAIのせい?2026年秋の事例で分かった3つの関係と、自社でできる対策で解説しています。
まとめ——仕組みの名前より「誰が更新するか」
この記事のポイント
✓ 今回の穴はPHPにあり、WordPress本体の更新は必要ない
✓ レンタルサーバーでは、まずサーバー会社の修正の状況を確かめる
✓ 「Cloudflareの方がいい」は、前に挟む・静的サイト・EmDashの3つの話が混ざっている
✓ 乗り換えは緊急対応と分け、更新の仕事が誰に移るかで決める
「WordPressはオワコンか」という問いに、弊社は「仕組みより、更新の担当が決まっているかどうかの方が大事」と答えたいと考えています。
まずは今週、自社のPHPの版と、更新を誰が行う契約になっているかを確かめてみてはいかがでしょうか。
よくある質問(FAQ)
Q. WordPressを今すぐやめた方がいいですか?
A. 今回の穴はPHPにある為、今回の件だけを理由に今すぐやめる必要はないと考えています。
乗り換えは、お知らせの更新・フォーム・URLの扱いを決めてから、サイトの作り直しにあわせて検討することを推奨します。
Q. WordPressやプラグインを更新すれば、今回の対策になりますか?
A. なりません。
今回の修正はPHPそのものに必要で、WordPress本体・テーマ・プラグインの更新だけでは守れないとされています(出典:Automattic「PHP2Shell」)。
ただし、プラグインの更新と削除は普段から続けることが重要です。
Q. 自社のPHPのバージョンは、どこで確認できますか?
A. WordPressの管理画面の「ツール → サイトヘルス → 情報 → サーバー」で確認できます(出典:WordPress.org 日本語)。
修正済みの版は、8.5.12/8.4.27/8.3.36/8.2.35以降です(出典:PHP公式)。
版の番号が古くても、サーバー会社が独自の修正を入れている場合がある為、お知らせもあわせて確かめることを推奨します。
Q. Cloudflareを入れれば安心ですか?
A. 守りの層を1つ増やすことはできますが、それだけで安心とは言えません。
Cloudflare自身も、WAFがあってもPHPの更新は必要としています(出典:Cloudflare公式ブログ)。
ホームページとAIの使い方、安全面から一緒に見直しませんか?
株式会社Orcaは中小企業向けに、完全カスタムのAI研修と伴走型のAI活用支援を提供しています。
「AIでサイトを作り直せると聞いたが、自社に合うか分からない」という段階で構いません。お気軽にご相談ください。
コメント