

この記事でわかること
- 2026年9月以降に相次いだ情報漏洩と、AIとの本当の関係
- AIが情報漏洩に関わる3つの形(持ち出し先・攻撃の道具・新しい入口)と、実際の事例
- AIを使うと、情報はどこを通り、どこで漏れるのか(Webシステムの仕組み)
- 中小企業が自社でできる対策(AIを使うとき/会社全体)
「社内でAIを使うときのルールや設定を相談したい」という方はこちら
「最近、情報漏洩のニュースが多いけど、AIを使って大丈夫なの?」
社内でAIの活用を進めている方の中には、経営者や同僚からこのように聞かれて、答えに困った方もいるのではないでしょうか。
実際に2026年は、100万件以上の情報漏洩が10月上旬までに10件公表され、1,000万件を超えるものも3件ありました(出典:東京商工リサーチ「上場企業『個人情報漏えい』、過去最悪ペース」)。
この記事では、各社の公表文と国内の公的機関の資料をもとに、最近の情報漏洩とAIの関係を整理し、自社でできる対策をご紹介します。
「入力した情報がAIの学習に使われるのか」という基本は、AIは情報を外に出す?会社で使う前に知る生成AIセキュリティ超入門で解説しています。
最近の情報漏洩はAIのせい?——結論から
2026年9月以降に公表された大規模な情報漏洩のうち、この記事で取り上げた4件の公表文には「AIが原因」という記載はありません。(出典:タイムズモビリティ、物語コーポレーション、第一興商、ソースネクストの公表文)
入口の多くは、会員向けのアプリやWebサービスへの不正アクセスと、委託先への攻撃です。
ただし、AIが情報漏洩に関わる形は、次の3つで実際に起き始めています。
AIが情報漏洩に関わる3つの形
持ち出し先に
社員が、会社の許可して
攻撃の道具に
攻撃する側が、
新しい入口に
メールやファイルに
つまり、AIを使うかどうかだけでは、安全かどうかを判断できないと考えています。
どこで漏れるのかを分けて考え、それぞれに手を打つことが重要です。
ここからは、数字と事例で順に見ていきます。
2026年9月以降、情報漏洩は本当に増えているのか
情報漏洩の件数は、調査ごとに数える対象が違います。
それでも、規模とペースで見ると、増えていることを示す数字が揃っています。
※スマートフォンでは表を横にスクロールしてご覧ください
| 調査(公表日) | 数えている対象 | 数字 |
|---|---|---|
| 東京商工リサーチ(2026年10月7日) | 上場企業とその子会社が公表した個人情報の漏えい・紛失事故 | 100万件以上の事故が、2026年は10月5日時点ですでに10件(2025年は通年で6件) |
| MM総研(2026年10月14日) | 国内の組織が公表した、サイバー攻撃が原因の情報漏えい | 2026年1〜9月は454件で、前年同期(304件)から49%増 |
| MM総研(同上) | 上のうち、従業員300人以下の企業 | 2026年1〜9月は195件で、前年同期(99件)の約2倍 |
従業員300人以下の会社の被害も前年の約2倍に増えており、中小企業も無関係ではありません。
IPA(情報処理推進機構)も2026年10月9日に、不正アクセスによる情報漏洩の公表が幅広い業種で相次いでいるとして、速やかに実施すべき対策を公表しました(出典:IPA「不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について」)。
主な事例と、公表された入口
件数の大きい事例を、各社の公表文から並べます。
件数と公表されたアクセスの入口は、各社の公表時点の内容です。
※スマートフォンでは表を横にスクロールしてご覧ください
| 公表日 | 組織・サービス | 件数(公表値) | 公表された入口 |
|---|---|---|---|
| 9月28日 | タイムズモビリティ「タイムズカー」 | 約660万アカウント | Webシステムへの不正アクセス(経路は公表されていない) |
| 10月5日 | 物語コーポレーション「焼肉きんぐ」公式アプリ | 10,788,963件 | 会員管理システムへの第三者からの不正アクセス(経緯は調査中) |
| 10月8日 | 第一興商(委託先) | 約872万4,000件のおそれ(外部への漏えいは確認されていない) | 委託先の従業員の端末がマルウェアに感染 |
| 10月15日 | ソースネクスト | 22,519,960件 | 会員情報を取得するAPIの不正な利用 |
APIとは、システム同士がデータをやり取りする為の窓口のことです。
マルウェアとは、パソコンなどに入り込んで情報を盗んだり壊したりする、悪意のあるプログラムのことです。
4件とも、公表文にAIについての記載はありません。
入口は、外部に公開しているシステムと、委託先のパソコンでした。
事例で見る、AIと情報漏洩の3つの関係
では、AIはどこで関わっているのでしょうか。
結論で挙げた3つの形を、事例と公的機関の資料で見ていきます。
関係1:AIが「持ち出し先」になった——委託先の社員が個人のChatGPTへ
RIZAP株式会社は2026年9月3日、社員が個人で使っている外部の生成AIサービスに、お客様の情報を誤ってアップロードしたと公表しました(出典:RIZAP「外部生成AIサービスへのお客様情報の誤ったアップロードに関するお詫びとお知らせ」)。
データには、氏名や保険証の記号番号に加えて、高血圧症や糖尿病などの疾患の情報も含まれていました。
委託元の一つである埼玉県皆野町の公表では、アップロード先は従業員個人のChatGPTで、対象は全体で19,996件とされています(出典:皆野町「保健事業の委託業者による個人情報を含む情報の漏えいの可能性について」)。
RIZAPは、AI事業者から「このデータは学習には使われない」という回答を得たとしています。
ただ、学習に使われなかったとしても、委託元から預かった情報を、会社が管理していないサービスに送ったことに変わりはありません。
再発防止として、RIZAPは許可していない生成AIの業務利用の禁止を改めて全社に周知し、アクセス権限と利用環境を見直すとしています。
禁止のルールがあっても、作業を早く終わらせたい社員が個人のAIを使ってしまうことは、どの会社でも起こり得ます。
会社が許可していないAIを社員が使うことは「シャドーAI」と呼ばれます。
IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました(出典:IPA「情報セキュリティ10大脅威 2026」)。
関係2:AIが「攻撃の道具」になった——弱点探しが速くなる
JPCERT/CC(日本のサイバー攻撃への対応を調整する組織)は2026年10月15日、相次いだ不正アクセスの攻撃手法を調べた結果を公表しました(出典:JPCERT/CC Eyes「連続不正アクセス事案の攻撃手法に関する調査」)。
その中で、攻撃者がAIを使って、既知の脆弱性のスキャンやAPI経由の攻撃を行っていたことを確認したとしています。
脆弱性とは、ソフトウェアの設計や設定にある、攻撃に使われてしまう弱点のことです。
スキャンとは、システムに既知の弱点がないかを自動で調べることです。
なお、この調査は個別の組織名や事案までは特定していません。
攻撃する側がAIを使うと、公開しているWebサイトやアプリの古い弱点が、これまでより早く見つかる可能性があります。
この関係は、自社がAIを使っているかどうかとは関係がありません。
AIを使わない会社でも、公開しているシステムの点検は必要になります。
関係3:AIが「新しい入口」になりつつある——メールやファイルに繋いだAI
3つ目は、AIそのものが情報の出口になる形です。
IPAが国内外の事例をまとめている「AIセキュリティ短信」の2026年10月号では、AIエージェントが社内の画像約1.3万枚を、プログラムの公開サービスのGitHubに置いてしまった海外の事例などが紹介されています(出典:IPA「AIセキュリティ短信」)。
AIエージェントとは、指示を受けたAIが、自分で調べ物やファイルの操作などを進める仕組みのことです。
特に注意したいのが「プロンプトインジェクション」です。
メールや文書の中に隠された「この情報を外部に送れ」といった文を、AIが命令として受け取ってしまう攻撃のことです。
Googleも、Webサイト・メール・文書に隠された指示によって、AIが情報を外部に送らされる可能性があると案内しています(出典:Google「Geminiのプロンプトインジェクション対策」)。
AIをメールやドライブに繋ぐ機能は便利になった分、繋いだ範囲が広いほど影響も広がります。
AIを使うと、情報はどこを通り、どこで漏れるのか
ChatGPT・Claude・Geminiなどの生成AIに入力した文章やファイルは、インターネットを通ってAI事業者のサーバーに送られ、そこで処理されます。
サーバーとは、利用者から送られたデータを処理したり保存したりするコンピューターのことです。
会話の履歴は、サービスや設定によって一定の期間、AI事業者の側に保存されます(出典:OpenAI「Chat and file retention」、Anthropic「How long do you store my data?」、Google「Gemini アプリのプライバシー ハブ」)。
この「情報が通る道」を7つの区間に分けると、どこで漏れるのかが見えてきます。
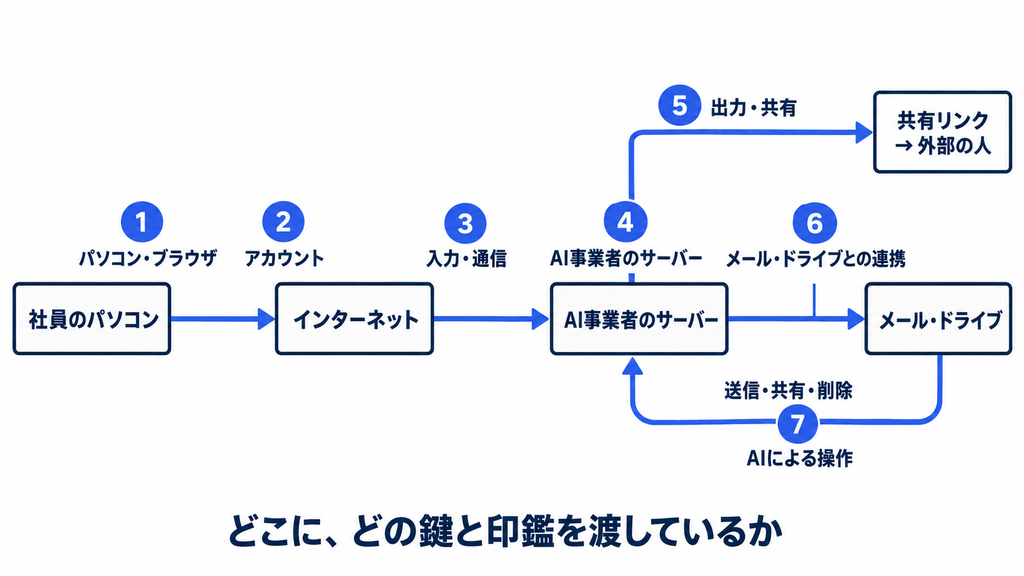
| 区間 | 漏れるきっかけの例 |
|---|---|
| 1. パソコン・ブラウザ | 偽物のAIサイトに入力する/不審な拡張機能に入力内容を読まれる |
| 2. アカウント | パスワードの使い回しで乗っ取られる/個人のアカウントで業務をして、会社が把握できない |
| 3. 入力・通信 | 入れてはいけない情報やファイルを、そのまま入力する |
| 4. AI事業者のサーバー | 会話やファイルが保存され、削除してもしばらく残る(例:ChatGPTとClaudeの個人向けプランは、削除した会話を原則30日以内に削除。出典:OpenAI、Anthropic) |
| 5. 出力・共有 | 会話の共有リンクを社内だけのものと思い込み、外部に転送される |
| 6. メール・ドライブとの連携 | AIに広い範囲の受信箱やフォルダを読ませる |
| 7. AIによる操作 | 隠された指示に誘導され、AIが送信・共有・削除をしてしまう |
拡張機能とは、ブラウザに追加して機能を増やす小さなプログラムのことです。
RIZAPの事例は区間2と3、相次いだ不正アクセスはAIの外側にある会員システム、AIエージェントの事例は区間6と7にあたります。
入力した情報が学習に使われるかどうかは、区間4の話の一部に過ぎません。
なるほどポイント:AIは「秘書」にたとえると分かりやすい
チャットで使うだけのAIは、渡した書類だけを読む外部の秘書です。
メールやドライブに繋いだAIは、書庫と受信箱の鍵を預けた秘書です。
AIエージェントは、さらに送信・共有・削除の印鑑まで預けた秘書にあたります。
大切なのは、AIを信用するかどうかではなく、AIにどの鍵と印鑑を渡しているかを把握しておくことです。
中小企業が自社でできる情報漏洩対策
対策は「AIを使うとき」と「会社全体」の2つに分けて考えます。
どちらも、専門の担当者がいない会社でも始められるものです。
AIを使うときの対策(手間の少ない順)
※スマートフォンでは表を横にスクロールしてご覧ください
| 対策 | 塞ぐ区間 | 具体的にすること |
|---|---|---|
| 使ってよいAIと、入れない情報を決める | 2・3 | 顧客名・個人情報・未公開の案件・パスワードなど、入れない情報を例で示し、1枚にまとめる |
| 会社で契約したアカウントで使う | 2・4 | 個人のアカウントで業務をしない。会社で管理できるプランを用意する |
| 共有リンクを見直す | 5 | 各サービスの設定にある共有リンクの一覧から、不要なリンクを削除する |
| 多要素認証を設定する | 2 | AIのアカウントと、繋いでいるメールの両方に設定する |
| 連携は必要なものだけにする | 6 | メールやドライブとの連携は使う人と範囲を絞り、読み取りを中心にする |
| AIの操作は毎回確認する | 7 | 送信・共有・削除は「毎回確認」にし、「常に許可」は避ける |
| 退職・異動のときに解除する | 2・6 | AI側の接続と、GoogleやMicrosoft側の接続の許可を両方取り消す |
多要素認証とは、パスワードに加えて、スマートフォンへの確認など別の手段でも本人であることを確かめる仕組みです。
なお、ChatGPT・Claude・Geminiの法人向けのプランでは、入力した内容を標準ではAIの学習に使わないと、各社が説明しています(出典:OpenAI「Enterprise privacy」、Anthropic「Is my data used for model training?」、Google Workspaceのプライバシーの説明)。
ただし、入れてはいけない情報の入力や、アカウントの乗っ取り、共有リンクからの漏洩までは防げません。
ルールと設定の両方を揃えることを推奨します。
会社全体の対策——IPAが挙げる3つの点検
相次いだ大規模な漏洩の入口は、AIの外側にありました。
IPAは2026年10月9日の注意喚起で、次の3つを点検するよう求めています(出典:IPA「速やかに実施すべき対策等について」)。
IPAが挙げる3つの点検
公開している
公開の範囲・認証・
使っている
洗い出して、
持っている
持つ必要があるか、
外部サービスには、使っているAIのサービスも含まれます。
点検の中で、社員が使っているAIとそのアカウントも一緒に洗い出すと、AIの対策と会社全体の対策を一度に進めることができます。
AIの対策だけを進めても、公開しているシステムや委託先からの漏洩は防げない為、2つを分けて点検することを推奨します。
まとめ——「何を入れないか」の次に決めること
この記事のポイント
✓ 2026年秋の大規模な漏洩の入口は、主に公開しているシステムと委託先だった
✓ AIは「持ち出し先」「攻撃の道具」「新しい入口」の3つの形で関わり始めている
✓ 情報が通る道を7つの区間に分けると、塞ぐべき場所が見える
✓ AIを使うときの対策と、会社全体の点検は分けて進める
「AIに何を入力させないか」は、多くの会社で最初に決められています。
その次に、誰のアカウントで使うのか、どこに繋ぐのか、どの操作まで任せるのかを決めているでしょうか。
この3つが決まっていれば、「AIを使って大丈夫なの?」と聞かれたときにも、自社の状況を説明することができます。
よくある質問(FAQ)
Q. 法人向けのプランを契約すれば、情報漏洩は防げますか?
A. ChatGPT・Claude・Geminiの法人向けのプランでは、入力した内容を標準ではAIの学習に使わないと各社が説明しています(出典:OpenAI、Anthropic、Google)。
ただし、入れてはいけない情報の入力、アカウントの乗っ取り、共有リンクやメールとの連携からの漏洩は、プランだけでは防げません。
ルールづくりと設定の見直しをあわせて行うことを推奨します。
Q. 学習をオフにすれば、入力した内容は保存されませんか?
A. 学習に使うかどうかと、保存するかどうかは別の設定です。
たとえばChatGPTは、削除した会話を原則30日以内にシステムから削除するとしています(出典:OpenAI「Chat and file retention」)。
Geminiも、履歴の保存をオフにした場合でも、サービスの提供と安全の為に最大72時間保存するとしています(出典:Google「Gemini アプリのプライバシー ハブ」)。
Q. 社員が個人のAIを使ってしまうのは、どう防げばよいですか?
A. 禁止のルールだけでは、作業を早く終わらせたい社員を止めきれない可能性があります。
会社で使ってよいAIを用意し、入れてよい情報と入れない情報を決めておくことが現実的な方法だと考えています。
個人情報を入力する場合の考え方は、個人情報保護委員会の注意喚起も参考になります(出典:個人情報保護委員会「生成AIサービスの利用に関する注意喚起等について」)。
Q. 何から始めればよいですか?
A. まずは、使ってよいAIと入れない情報を1枚にまとめ、社員が使っているAIのアカウントを洗い出すことを推奨します。
そのうえで、共有リンクの見直しと多要素認証の設定に進むと、手間の少ない順に区間を塞いでいくことができます。
社内でAIを安全に使うルールと設定、一緒に整えませんか?
株式会社Orcaは中小企業向けに、完全カスタムのAI研修と伴走型のAI活用支援を提供しています。
「AIを使ってよいか、まだ社内で決まっていない」という段階で構いません。お気軽にご相談ください。
コメント